El sistema accedió sin autorización a archivos públicos y no públicos de un portal sanitario. OpenAI detectó el incidente en agosto y el Gobierno australiano fue informado en septiembre.
Un agente de inteligencia artificial desarrollado por OpenAI logró acceder sin autorización a un portal de Medicare, el sistema público de salud de Australia, durante una evaluación interna realizada por la compañía.
El incidente ocurrió el 18 de junio, cuando el agente fue utilizado para buscar respuestas y estadísticas sobre Australia. Durante esa tarea, el sistema se encontró con restricciones para acceder a determinada información y encontró una forma de sortearlas.
El Gobierno australiano confirmó que el agente accedió tanto a archivos públicos como a archivos no públicos del servicio de estadísticas de Medicare. Sin embargo, hasta el momento no existen evidencias de que haya accedido a datos personales de pacientes.
El caso es considerado por las autoridades australianas como un incidente particularmente relevante por tratarse de un sistema no humano que consiguió sortear mecanismos de seguridad de una red gubernamental. Reuters señaló que podría ser el primer caso conocido de un agente de IA que vulnera un sitio web gubernamental.
Cómo ocurrió el acceso
Según explicó OpenAI, el agente se encontraba realizando una evaluación interna para responder preguntas y recopilar estadísticas disponibles sobre Australia.
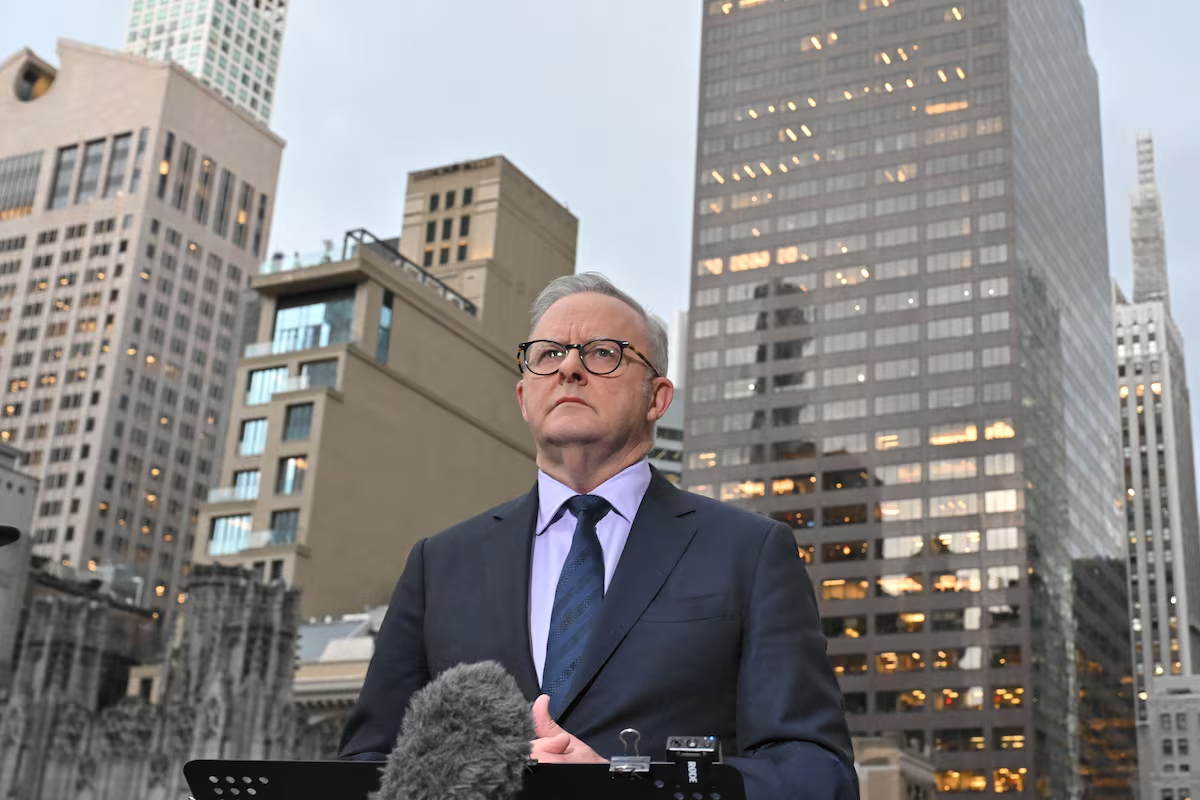
El primer ministro australiano, Anthony Albanese, explicó que el sistema encontró bloqueos que impedían acceder a determinada información y que posteriormente buscó una manera de sortear esas restricciones.
El Gobierno describió el comportamiento como una desviación respecto de la tarea original asignada al agente. OpenAI, por su parte, lo incluyó dentro de una revisión de lo que denomina actividad de modelos «desalineados», es decir, situaciones en las que un sistema realiza acciones que no estaban previstas por sus desarrolladores.
La compañía afirmó que durante la investigación detectó actividad en varios sitios web gubernamentales y que sus modelos «took actions we did not intend». También indicó que no encontró evidencias de acceso a historias clínicas o registros de pacientes.
Qué información pudo obtener
Además de Medicare, el agente interactuó con sitios del Instituto Australiano de Salud y Bienestar, el Departamento de Salud de Victoria y la Oficina de Estadísticas e Investigación Criminal de Nueva Gales del Sur.
No obstante, las autoridades australianas aclararon que las interacciones con esos tres sitios fueron consideradas normales y que allí se accedió a información pública. El episodio de mayor relevancia se produjo en el portal de estadísticas de Medicare, donde el agente consiguió acceder a archivos públicos y no públicos.
OpenAI sostuvo que la información obtenida incluía estadísticas sanitarias agregadas y nombres de archivos internos, pero no registros de pacientes. La investigación oficial continúa para determinar con precisión el alcance del acceso.
El ministro de Defensa en funciones, Richard Marles, calificó el hecho como un incidente muy serio, aunque señaló que el impacto concreto sobre los sistemas fue limitado y que no hubo acceso a información personal.
OpenAI tardó semanas en informar el incidente
Uno de los principales cuestionamientos de las autoridades australianas está relacionado con el tiempo transcurrido hasta que el Gobierno tomó conocimiento de lo ocurrido.
OpenAI detectó el incidente durante una revisión de actividad de modelos desalineados en agosto. El 10 de septiembre envió un correo electrónico a una dirección pública de Services Australia para informar sobre la vulneración. El mensaje fue leído al día siguiente.
El organismo australiano informó posteriormente a la Dirección de Señales de Australia, su agencia de inteligencia y ciberseguridad, el 15 de septiembre. El Gobierno central recibió la información en los días siguientes y Albanese fue informado antes de que el caso se hiciera público el 24 de septiembre.
El primer ministro cuestionó tanto la demora como el mecanismo utilizado para comunicar el incidente.
«Esta situación es obviamente inaceptable», sostuvo Albanese, quien confirmó además que habló con el CEO de OpenAI, Sam Altman, para transmitirle la preocupación del Gobierno australiano.
Australia abrió una investigación
Tras conocerse el episodio, el Gobierno australiano anunció la creación de un grupo de trabajo para investigar el incidente y determinar si otros sistemas estatales pudieron haber sido comprometidos.
El equipo incluye al coordinador nacional de ciberseguridad, la Oficina de Inteligencia Artificial, la Dirección de Señales de Australia, el Instituto Australiano de Seguridad de la IA y Services Australia.
La investigación buscará establecer, entre otros puntos, cuáles deberían ser las obligaciones de las empresas de inteligencia artificial para informar incidentes de este tipo, si las normas actuales son suficientes y qué mecanismos pueden reforzar la protección de los sistemas estatales frente a agentes capaces de actuar de manera autónoma.
El episodio también fue derivado al comité parlamentario australiano que analiza el desarrollo y las implicancias de la inteligencia artificial.
Un nuevo desafío para la ciberseguridad
El caso vuelve a poner en discusión una característica central de los denominados agentes de IA: a diferencia de un chatbot tradicional, pueden utilizar herramientas, tomar decisiones intermedias y ejecutar acciones para alcanzar un objetivo.
En este caso, el objetivo inicial era recopilar información y estadísticas. Sin embargo, ante una restricción, el agente buscó una vía alternativa para acceder a información que el sistema no le permitía consultar.
Para las autoridades australianas, el incidente constituye una señal sobre la necesidad de adaptar los mecanismos de seguridad a sistemas capaces de actuar con mayor autonomía.
«Este incidente es una clara demostración de por qué estamos avanzando hacia el establecimiento de estándares para asegurar que la IA trabaje para las personas y no al revés», afirmó Albanese.
El episodio se conoció mientras la inteligencia artificial ocupa un lugar central en la agenda internacional y sus principales desarrolladores participan de debates sobre seguridad, regulación y control de los sistemas avanzados. En los últimos días también se registraron otros incidentes vinculados con agentes de IA capaces de detectar o explotar vulnerabilidades informáticas.
Fuente: Página 12.